Un audit de droits d'accès Microsoft 365 produit toujours le même résultat : une liste de risques identifiés, et aucune garantie qu'ils seront corrigés. Le vrai goulot d'étranglement n'est pas le diagnostic, c'est la remédiation.
Corriger manuellement des centaines, voire des milliers de partages excessifs sur SharePoint, OneDrive et Teams dépasse rapidement la capacité d'une équipe IT, même bien dimensionnée. La vitesse de correction dépend de qui corrige, pas de la qualité de l'outil d'audit utilisé.
C'est le principe sur lequel repose DETOX® pour M365 : remplacer la correction manuelle centralisée par une remédiation distribuée aux bons propriétaires, en parallèle, sur l'ensemble du tenant.
Ce principe change la façon dont une organisation doit lire un projet de sécurisation des accès. La question n'est plus seulement "quels sont nos risques", mais "qui, concrètement, va les corriger, et à quelle vitesse".
Pourquoi l'audit seul ne suffit pas
Un audit de droits d'accès produit un constat précis : sites sans propriétaire, partages anonymes actifs, groupes Microsoft 365 avec des membres obsolètes. Ce travail de diagnostic reste indispensable, et beaucoup d'organisations s'arrêtent là.
Un rapport d'audit, aussi détaillé soit-il, ne corrige rien par lui-même. Quelqu'un doit encore trier chaque ligne, contacter le bon interlocuteur, confirmer si l'accès reste légitime, puis agir concrètement sur le tenant.
Sur un tenant de plusieurs centaines d'utilisateurs, ce travail représente des centaines d'heures si une seule équipe IT doit le traiter de façon centralisée, ligne par ligne. C'est ce qui explique pourquoi tant d'audits de droits restent sans suite concrète, plusieurs mois après leur livraison.
La différence entre un audit qui change réellement la posture de sécurité d'un tenant et un rapport qui dort dans un classeur se joue entièrement sur cette étape de remédiation, rarement traitée avec le même soin que le diagnostic lui-même.
Un exemple concret illustre ce décalage. Un audit identifie 2 000 partages à risque sur un tenant de 1 000 utilisateurs. Sans mécanisme de remédiation à l'échelle, une équipe IT de deux ou trois personnes mettrait plusieurs mois à les traiter une par une, si tant est qu'elle en ait le temps en parallèle de ses autres priorités.
Pourquoi la remédiation purement automatisée a ses limites
Plusieurs approches du marché traitent la remédiation comme un problème uniquement technique : un moteur identifie un accès à risque et le révoque automatiquement, sans intervention humaine.
Cette logique fonctionne bien sur des cas clairs : un compte désactivé qui garde encore des accès, par exemple. Elle devient plus risquée dès qu'il s'agit de juger si un partage reste légitime ou non.
Un algorithme ne sait pas qu'un dossier largement partagé correspond à un espace de communication RH volontairement ouvert à tous. Il ne sait pas non plus qu'un accès accordé il y a deux ans reste utilisé chaque semaine par une équipe projet toujours active.
Seul le propriétaire réel de l'accès dispose de ce contexte métier. C'est pour cette raison que DETOX confie la décision de correction à l'utilisateur concerné, plutôt qu'à une règle automatisée appliquée uniformément sur tout le tenant.
Le principe de la remédiation distribuée
DETOX part d'un constat simple : le propriétaire d'un accès est toujours la personne la mieux placée pour juger s'il reste légitime. Un administrateur IT ne sait pas pourquoi tel collaborateur a accès à tel dossier depuis trois ans.
Le dispositif distribue donc la décision de correction à chaque utilisateur concerné, via l'interface MyDataSecurity. Chacun reçoit une notification ciblée sur ses propres partages à risque, jamais une liste générique à traiter pour tout le tenant.
Concrètement, un collaborateur reçoit une liste courte et personnelle : les accès qu'il a lui-même accordés, ou dont il est propriétaire, identifiés comme potentiellement à risque. Il confirme, corrige ou supprime en quelques clics, depuis son propre tableau de bord.
L'IT garde la main sur le pilotage de la campagne : définition du périmètre, suivi des taux de correction par équipe, tableaux de bord de progression en temps réel. Ce principe reste "l'IT orchestre, les utilisateurs remédient", pas une délégation totale sans supervision.
Cette répartition change l'échelle du problème. Au lieu d'une équipe IT qui traite des milliers de lignes une à une, ce sont des centaines d'utilisateurs qui corrigent chacun une poignée d'accès, en parallèle, le même jour.
Zéro configuration, zéro formation côté déploiement
Un point mérite d'être précisé clairement, car il prête souvent à confusion. "Zéro charge IT" ne signifie pas que l'IT est absente du processus. Ça signifie que l'IT n'a rien à déployer ni à configurer techniquement pour lancer une campagne.
DETOX est entièrement opéré par IDECSI, de bout en bout : aucune infrastructure à poser côté client, aucun paramétrage technique préalable, aucune formation nécessaire pour les équipes IT avant le lancement d'une campagne.
Ce que l'IT garde, c'est le pilotage stratégique, pas la charge opérationnelle de déploiement. Cette distinction compte : elle évite de confondre "zéro charge de mise en œuvre" avec "zéro rôle dans la gouvernance des accès", deux idées très différentes.
Pour une DSI, l'argument concret est celui-ci : une campagne DETOX se lance sans mobiliser de ressources de développement ou d'intégration en interne, et sans sprint de configuration avant de voir les premiers résultats.
Le dispositif reste accessible dès le checkup initial, sans phase de paramétrage technique qui retarderait le démarrage de plusieurs semaines, comme c'est souvent le cas avec des outils nécessitant une intégration poussée.
Le déroulé d'une campagne, semaine par semaine
Une campagne DETOX tient sur 4 à 6 semaines au total, organisées en deux temps distincts. La première phase, le checkup, dure 1 à 2 semaines et ne demande aucune action de l'IT au-delà de la validation du périmètre initial.
Durant cette phase, IDECSI scanne l'ensemble du tenant et produit une cartographie des risques : sites sans propriétaire, partages anonymes, groupes avec des membres externes, configurations de partage trop larges. Chaque risque est rattaché à un propriétaire identifié, pas seulement signalé dans un rapport global.
La seconde phase, la correction, dure 2 à 3 semaines. Chaque utilisateur reçoit une notification personnalisée listant uniquement ses propres accès à risque, et corrige directement depuis MyDataSecurity, sans sollicitation du support IT.
L'IT suit la progression en temps réel via un tableau de bord : taux de correction par équipe, par type de risque, par statut. À la fin de la campagne, un rapport final mesure les gains obtenus et identifie les équipes qui nécessitent une relance ciblée.
Cette cadence de 4 à 6 semaines, répétable tous les 6 mois environ, transforme un projet de sécurisation ponctuel en routine de gouvernance mesurable, sans jamais redemander de travail de configuration côté IT.
Ce qu'une campagne DETOX corrige concrètement
Selon la fiche produit officielle DETOX pour M365, les trois types de remédiation les plus fréquents sur une campagne sont le retrait d'accès devenus illégitimes, le changement de propriétaire, et la suppression de partages anonymes actifs.
Ces trois catégories couvrent l'essentiel des situations à risque identifiées lors du checkup initial : des accès individuels jamais révoqués après un changement de poste, des sites Microsoft 365 sans propriétaire actif, et des liens de partage ouverts sans authentification.
Le checkup lui-même s'appuie sur une cartographie complète du tenant : situation des groupes Microsoft 365, utilisateurs externes présents sur des espaces sensibles, et vue globale des configurations de partage à l'échelle du tenant.
La dernière évolution du dispositif ajoute une classification des données par analyse des métadonnées, qui vient enrichir la priorisation des risques identifiés lors du checkup. Un partage surexposé sur un dossier contenant des données sensibles ne reçoit pas le même niveau de priorité qu'un partage surexposé sur un dossier de ressources génériques.
Cette couche de classification permet de concentrer l'effort de remédiation là où l'exposition réelle est la plus forte, plutôt que de traiter chaque situation à risque avec le même niveau d'urgence, indépendamment de ce qu'elle expose réellement.
Résultats mesurés sur campagnes réelles
Selon les données IDECSI (2026), les campagnes DETOX menées sur plus d'un million d'utilisateurs aboutissent en moyenne à 7 remédiations par utilisateur dès la première campagne, tous secteurs confondus.
Chez Cergy-Pontoise Agglomération, la première campagne a permis de supprimer 50% des risques identifiés. La seconde campagne, menée quelques mois plus tard sur le même périmètre, en a supprimé 70%, selon les données IDECSI (2026) constatées sur ce client.
Cette progression entre deux campagnes successives illustre un point important : la remédiation distribuée ne fonctionne pas seulement une fois. Chaque nouvelle campagne part d'une base déjà assainie par la précédente, ce qui explique pourquoi le taux de correction progresse d'une campagne à l'autre, plutôt que de stagner.
Chez BPCE Infogérance, la remédiation distribuée a permis plus de 36 000 corrections, avec un taux de participation des utilisateurs supérieur à 55%, selon les données IDECSI (2026) constatées sur ce client.
Ce niveau de participation confirme que la correction par les utilisateurs eux-mêmes n'est pas vécue comme une contrainte supplémentaire. Chacun ne voit que ce qui le concerne directement, pas une liste générique à traiter pour tout le tenant.
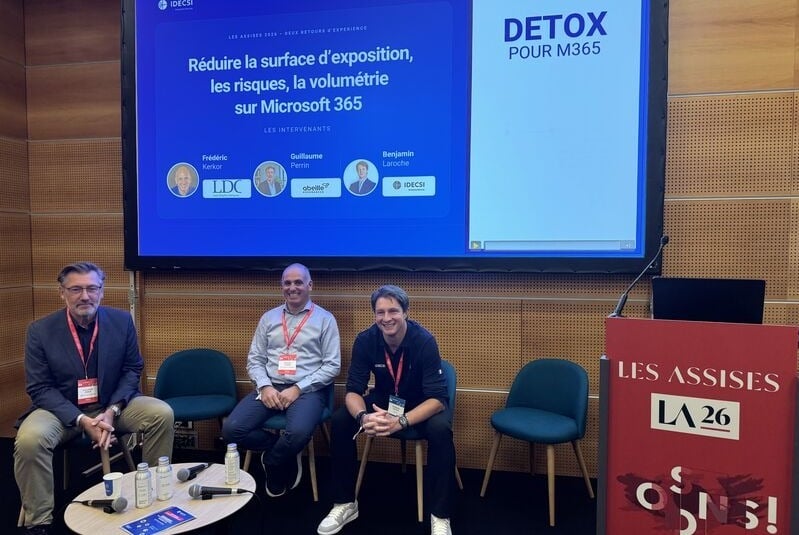
Chez Abeille Assurances, la campagne DETOX a porté sur un périmètre de 4 841 utilisateurs, dont 4 445 avaient au moins un point d'attention à contrôler. Près de 46% des collaborateurs sollicités ont ouvert leur tableau de bord MyDataSecurity, et 96% des e-mails de notification ouverts ont conduit à une action, selon le retour d'expérience d'Abeille Assurances.
« En six semaines, six points d'attention sur dix ont été clôturés. Tout a été décidé et corrigé par les collaborateurs : aucun ticket, aucun script, aucune action des équipes IT. »
Guillaume Perrin, Abeille Assurances
La campagne traitait la sécurité et la sobriété numérique dans une même démarche, et l'objectif financier fixé sur la volumétrie a été atteint. Quatre facteurs ont porté ce résultat : un sponsoring conjoint DSI, RSSI et RSE ; une communication co-construite avec la communication interne (mails personnalisés, intranet, écrans) ; la responsabilisation des utilisateurs ; et une remédiation opérée sans intervention de l'IT, dont l'effort s'est concentré sur le cadrage et le pilotage.
Le travail ne s'arrête pas là : de nouveaux partages apparaissent chaque jour et 2 747 constats restent à traiter. Pour sa deuxième campagne, Abeille Assurances prévoit de cibler plus tôt les non-participants, d'anticiper les règles de conservation qui bloquent certaines corrections, de prévoir des remédiations de masse sur le résiduel sensible et d'intégrer les indicateurs aux tableaux de bord RSSI et RSE.
C'est cette logique de campagne répétée, plus que la correction initiale elle-même, qui installe une hygiène numérique durable sur un tenant Microsoft 365, au-delà d'un simple nettoyage ponctuel avant un projet.
Ce qu'il faut retenir
La remédiation, pas l'audit, est ce qui détermine si un projet de sécurisation des accès M365 produit un résultat mesurable. Un diagnostic précis sans capacité de correction à grande échelle reste un rapport sans impact réel sur le tenant.
DETOX distribue cette capacité de correction aux bons propriétaires, sans demander à l'IT de déployer ou de configurer quoi que ce soit, tout en lui laissant le pilotage complet de la campagne du début à la fin.
Trois éléments résument la méthode : des utilisateurs qui corrigent ce qu'ils connaissent, une IT qui pilote sans déployer, et une cadence répétée qui transforme un nettoyage ponctuel en routine de gouvernance.
Contacter un expert DETOX M365